
パスワード管理、会社でどうするのが正解?使い回しをやめる現実解
こんにちは!!営業の笹本です!!
みなさん、会社のパスワードってどうしてますか?「全部同じのを使い回してる」「モニターの横に付箋で貼ってある」「共有のExcelに一覧がある」…どれか1つくらい、心当たりがありませんか?笑
正直、パスワードって数が多すぎて、まじめに管理しようとすると心が折れますよね。
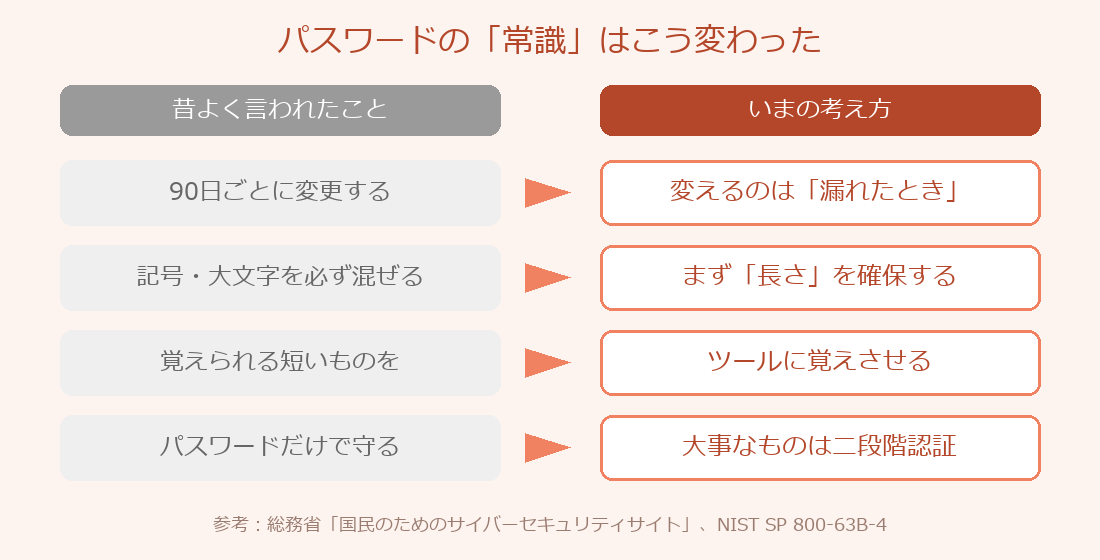
先に結論を言ってしまうと、会社のパスワード管理の現実解は「長いパスワードを、サービスごとに別々に、ツールに覚えさせる」+「大事なものは二段階認証」です。昔よく言われた「90日ごとに変更」「記号を必ず混ぜる」は、いまの公的なガイドラインではむしろ推奨されていません。
この記事では、情シス担当がいない会社でも回せる、使い回しをやめるための現実的な手順をまとめます。
まず知っておきたい「パスワードの常識」が変わった話
「パスワードは定期的に変えましょう」と教わった方は多いと思います。僕もそう覚えていました。
ところが、総務省の「国民のためのサイバーセキュリティサイト」では、パスワードの定期的な変更は要求すべきではないとされています。変更を強制すると、「Pass2026春」→「Pass2026夏」のように作り方がパターン化したり、覚えられなくて使い回しが増えたりするほうが問題になる、という考え方です。変えるべきなのは「漏れたかもしれない」とわかったときです。(出典:総務省「安全なパスワードの設定・管理」)
アメリカの標準化機関NIST(米国国立標準技術研究所)が2025年8月に改訂したガイドライン「SP 800-63B-4」でも、
- ✅ パスワード単体で使うなら15文字以上
- ✅ 「記号を混ぜろ」などの文字種ルールを強制してはならない
- ✅ 定期的な変更を強制してはならない(漏えいの証拠があれば変更させる)
と、かなりはっきり書かれています。(出典:NIST SP 800-63B-4)
ざっくり言うと、「複雑さ」より「長さ」、「定期変更」より「使い回さないこと」が大事、という流れです。
一番の問題は「使い回し」
IPA(情報処理推進機構)の2021年度の調査では、パスワードを使い回している人は4〜5割、管理方法は「自分で記憶」「紙などにメモ」が上位だったそうです。(出典:ScanNetSecurity:IPA調査の紹介記事)
使い回しが怖いのは、どこか1つのサービスから漏れると、同じパスワードの他のサービスにも次々ログインされてしまうことです。これを「パスワードリスト攻撃」と呼びます(漏れたIDとパスワードの組み合わせを、別のサイトで片っ端から試す手口です)。
会社のメールと、昔登録したネット通販のパスワードが同じ…となると、会社と関係ないところから会社のメールが乗っ取られる、ということが起こりえます。これはほんまに怖いです。
会社でできる現実解|使い回しをやめる4ステップ
「全員が全部のサービスで違う長いパスワードを覚える」のは無理なので、仕組みで解決します。
ステップ1:パスワード管理ツールを1つ決める
総務省のサイトでも、パスワード管理ツールの利用が推奨されています。ブラウザやスマホの標準機能(パスワードの保存・自動入力)でもいいですし、チームで使うなら法人向けのパスワード管理サービスもあります。
大事なのは、会社として「これを使う」と1つに決めることです。人によってバラバラだと、退職や異動のときに誰が何を持っているかわからなくなります。
ステップ2:新しく作るパスワードは「長く・ランダムに」
ツールに覚えてもらうなら、自分で覚える必要はありません。ツールの自動生成機能で、長くてランダムなものを作ってもらいましょう。
どうしても自分で覚えるもの(パソコンのログインや、管理ツール自体のマスターパスワード)は、関係のない単語をいくつかつなげた長いフレーズにするのがおすすめです。総務省のサイトでもこの作り方が紹介されています。
ステップ3:大事なものから二段階認証をオンにする
パスワードに加えて、スマホに届くコードや認証アプリで本人確認する仕組みが「二段階認証(多要素認証)」です。パスワードが漏れても、それだけではログインされにくくなります。
全部を一気にやる必要はないので、メール・クラウドストレージ・ネットバンキング・管理ツール本体の4つから始めるのが現実的です。
ステップ4:「共有アカウント」の扱いを決める
中小企業でよくあるのが、通販サイトや複合機の管理画面などを、みんなで1つのアカウントで使っているパターンです。これを全部なくすのは難しいので、
- ✅ 共有パスワードは管理ツールの「共有機能」で渡す(メールやチャットに直接書かない)
- ✅ 誰がどのアカウントを使えるか、一覧にしておく
- ✅ 人が辞めたときに変更するリストを用意しておく
この3つだけでも、だいぶ見通しがよくなります。
やってしまいがちなNG例と注意点
- ❌ モニターや机に付箋で貼る(来客や清掃の方の目にも入ります)
- ❌ パスワード一覧のExcelを共有フォルダに置く(そのファイル1つで全部漏れます)
- ❌ パスワードをメールやチャットで送る(総務省のサイトでもNGとされています)
- ❌ 管理ツールのマスターパスワードを使い回す(ここが破られると全部アウトです)
注意点として、パスワード管理ツールも万能ではありません。マスターパスワードと二段階認証はセットで、というのが前提です。また、ツールの選び方や会社の契約(個人アカウントか法人契約か)によって、退職時の引き継ぎやすさが変わります。導入前に「辞めた人のデータをどう回収するか」だけは確認しておくと安心です。
それと、いきなり「明日から全部変えてください!」と言うと現場が混乱するので、まずは使い回しているものを洗い出して、大事なものから順番にが無理のない進め方だと思います。
まとめ|「長く・別々に・ツールに任せる」
会社のパスワード管理、正解はシンプルです。
- ✅ 定期変更より、使い回さないことが大事
- ✅ 複雑さより、長さが大事
- ✅ 覚えるのはツールに任せて、大事なものは二段階認証
- ✅ 共有アカウントは「渡し方」と「辞めたときの変更」を決めておく
全部を完璧にしなくても、使い回しを1つ減らすだけでリスクは確実に下がります😄 参考になれば嬉しいです!
あわせて読みたい
👉 中小企業のセキュリティ対策|情シスがいない会社の最低限7項目
👉 中小企業のランサムウェア対策|狙われる理由と最低限の備え5つ
👉 会社でAIを使うときのセキュリティ|入力してはいけない情報5つ
最後まで読んでいただき、ありがとうございます!
Auto-IDフロンティアは、業務システム開発からAI活用支援まで、「現場が楽になるIT」をお手伝いする滋賀の会社です。
「ちょっと聞いてみたいだけ」くらいの気軽なご相談も歓迎です。
👉 お問い合わせはこちら