
中小企業のランサムウェア対策|狙われる理由と最低限の備え5つ
こんにちは!!営業の笹本です!!
みなさん、「ランサムウェアって、うちみたいな小さい会社は狙われへんやろ」って思ってませんか?
正直に言うと、僕も少し前まで「狙われるのは大企業や病院やろな」くらいの感覚でした。
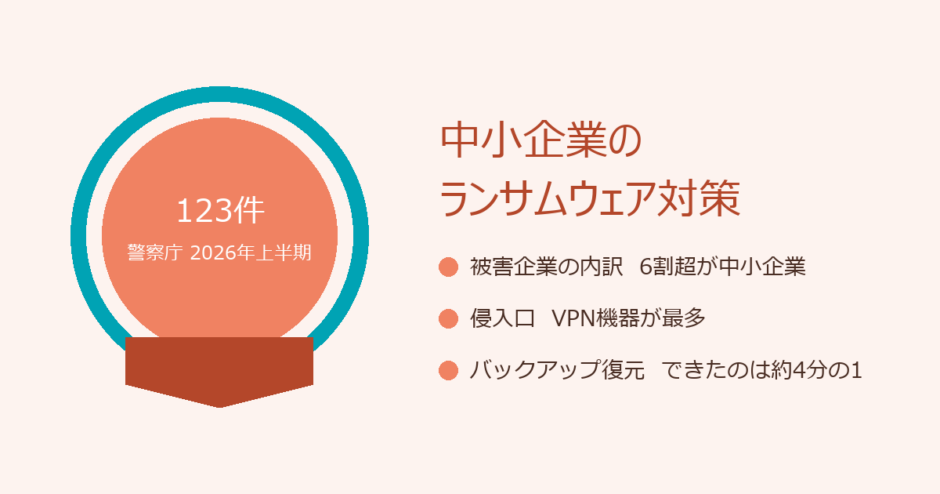
でも、警察庁が2026年9月に公表した最新データを見て、認識をあらためました。被害を受けた企業・団体の6割超が、中小企業です。
そしてもう一つ。被害に遭った会社の多くは、ちゃんとバックアップを取っていました。それでも、そこから戻せた会社は4分の1ほどしかありません。
今日はこの「取っていたのに戻せない」がなぜ起きるのかと、情シス専任がいない会社でも手が付けられる備えを5つ、整理してお伝えします。
ランサムウェアとは?ひとことで言うと「データの人質事件」
まず用語だけ簡単に。ランサム(ransom)は英語で「身代金」のこと。会社のパソコンやサーバーに入り込んでファイルを片っ端から暗号化し、「元に戻してほしければ金を払え」と要求してくる。要するにデータの人質事件ですね。
やっかいなのは、最近の主流が「暗号化して終わり」ではないことです。警察庁のデータでは、手口が判明した66件のうち61件が「二重恐喝型」でした。これはデータを盗み出したうえで暗号化し、「払わなければ盗んだ情報をネットで公開する」と重ねて脅してくるやり方です。
つまり、仮にバックアップから自力で復旧できても「情報を持ち出された」問題は残る。取引先や顧客への説明が必要になる、ということです。
ちなみにIPA(情報処理推進機構)の「情報セキュリティ10大脅威」2026年版でも、組織向けの1位はランサム攻撃。2016年から11年連続11回目の1位です(出典:IPA「情報セキュリティ10大脅威 2026」)。10年以上ずっと首位、というのはなかなかの異常事態やと思います。
数字で見ると、被害の6割超は中小企業
ここからは警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)の数字で見ていきます。2026年1〜6月の集計です。
この半年の被害報告件数は123件。統計を取り始めた2020年下半期以降で半期としては過去最多でした。内訳がこちらです。
- 中小企業:79件
- 大企業:31件
- 団体等:13件
123件中79件、6割超が中小企業です。報道で目立つのは大企業の事案ですが、件数では中小企業のほうがずっと多い。
業種別でも製造業37件、卸売・小売業15件、情報通信業9件……と、特殊な業界に偏ってはいません。ごく普通の会社が、普通に被害に遭っています。
そして費用。調査・復旧費用を答えた35件のうち1,000万円以上が21件(6割)で、1億円以上も4件。復旧期間も、有効回答48件のうち「1か月以上かかった」か「まだ復旧中」が25件と半分を超えていました。
いちばん怖いのは「バックアップはあったのに、戻せない」
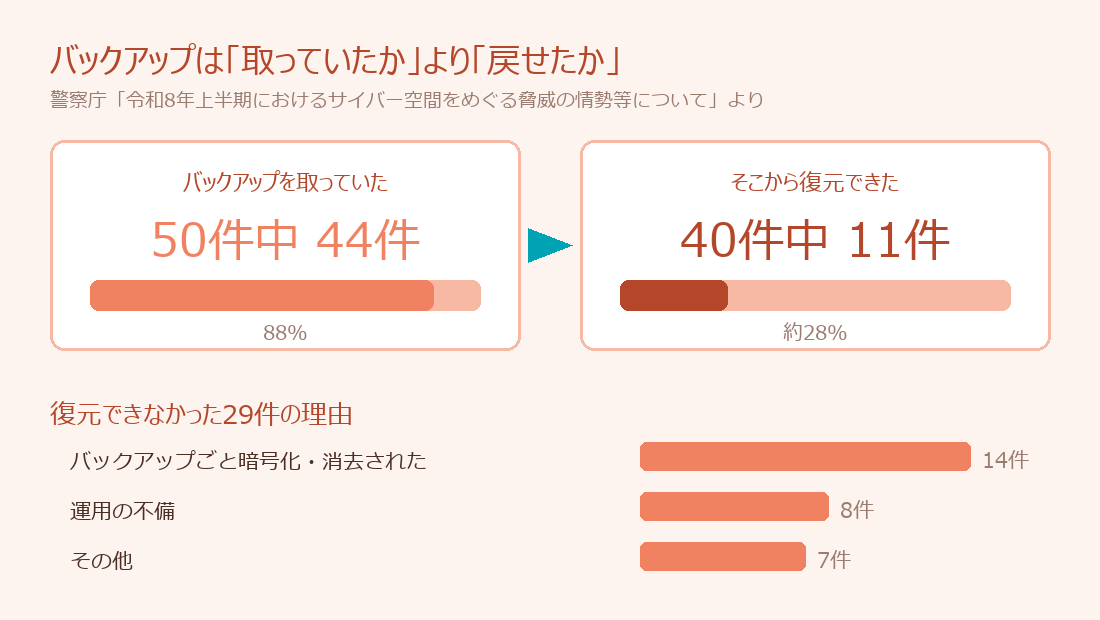
ここが今回いちばんお伝えしたかったところです。バックアップの取得状況を答えた50件のうち、44件は「取得していた」。約88%、みなさんちゃんとやっているんです。
ところが、そこから実際に復元できたのは40件中11件。約4分の1です。なぜ戻せなかったのか、その29件の理由がこちら。
- バックアップごと暗号化・消去された:14件
- 運用の不備:8件
- その他:7件
一番多いのが「バックアップも一緒にやられた」なんですよね。
考えてみれば当たり前で、社内のNASや共有サーバーに置いたバックアップは、攻撃者から見れば同じネットワーク上の「もう一つのフォルダ」でしかない。本体をやられるときに、一緒にやられます。
2番目の「運用の不備」も他人事ではありません。処理が半年前から止まっていた、容量不足で失敗していた、大事なデータが対象から漏れていた——こういうのは、実際に戻そうとした瞬間に初めて発覚します。
ウイルス対策ソフトも同様で、47件中40件が「導入していた」のに検出は33件中10件だけでした。
入り口の半分は「VPN機器」。メールより設備
「どこから入ってくるのか」も、けっこう意外でした。侵入経路が判明した36件の内訳がこちらです。
- VPN機器からの侵入:18件(半分)
- リモートデスクトップからの侵入:9件
- その他:9件
VPNとリモートデスクトップ、この2つで4分の3。どちらも「社外から社内につなぐための仕組み」です。
つまり主犯は「怪しいメールを開いた社員」ではなく、外向きに口が開いたまま放置されている機器なんですね。リモートワーク対応で慌てて入れたVPN装置が数年動きっぱなし、退職した人のアカウントも生きたまま……。心当たり、ありませんか。
裏を返すと対策の優先順位もここで決まります。「怪しいメールを開かない」研修より先に、機器の設定を見に行くほうが効く。実際、不審メール・添付ファイル経由の侵入は過去5年を合算しても485件中24件しかありません。
中小企業が最低限やる5つのこと
ここまでの数字をふまえて、優先度の高い順に5つ。どれもお金より「決めて、やる」ほうが大事なものです。
✅ ① バックアップを1本、ネットから切り離した場所に置く
常時つながっているNASだけ、という状態が一番危ないです。外付けHDDに取ったら物理的に抜いて保管する、あるいは「一度書いたら一定期間消せない」設定ができるクラウドストレージを使う。攻撃者の手が届かない場所に1本ある。これだけで結末が変わります。
✅ ② 年に1回、実際に「戻してみる」
バックアップは取ることより戻せることが目的です。1年に一度でいいので、テスト用のパソコンに実際に復元してみてください。「ファイルが開けるところまで」やって初めて確認したことになります。
✅ ③ VPN機器・ルーターの更新と、使っていないアカウントの削除
侵入口の半分がここです。サポートが切れた機器を使い続けていないか、最新のファームウェアが出ているか、退職者のアカウントが残っていないか。この3点の棚卸しだけでかなり違います。分からなければ、導入したベンダーさんに聞けば大丈夫です。
✅ ④ 管理者アカウントに多要素認証をかける
IDとパスワードだけで入れる管理者権限は、今の時代かなり危ないです。スマホアプリのコードを追加で求める設定(多要素認証)を、せめて管理者アカウントとVPN接続にはかけておきたいところ。
✅ ⑤ 「やられたとき誰に電話するか」を先に決めて、紙に書く
地味ですが、抜けている会社は多いです。社内の責任者、保守ベンダー、警察(都道府県警のサイバー犯罪相談窓口)。この3つの連絡先を1枚の紙にして、パソコンが全部止まっても読める場所に置いておいてください。
【要確認】なお中小企業向けには、相談窓口・監視・駆けつけ対応などをまとめたIPA認定の「サイバーセキュリティお助け隊サービス」や、対策への取り組みを自己宣言する「SECURITY ACTION」といった仕組みがあります。制度の内容や要件は改定されることがあるので、検討される際は必ずIPAの公式ページで最新情報をご確認ください。【要確認ここまで】
まとめ:「取ってるか」ではなく「戻せるか」
今日の話を3行にすると、こうです。
- ランサムウェア被害の6割超は中小企業。件数は半期で過去最多の123件
- バックアップを取っていた会社は88%、でも戻せたのは約4分の1。一番の理由は「バックアップごとやられた」
- 侵入口の半分はVPN機器。メール研修より先に、機器の設定を見に行く
身も蓋もない言い方をすると、ランサムウェア対策は「防ぎ切る」より「やられても戻せる状態をつくる」ほうが現実的です。完全に防ぐのはプロでも難しい。でも切り離したバックアップが1本あって、それが戻せると確認できていれば、被害が「業務が数日止まる」で済む可能性はぐっと上がります。
まずは「うちのバックアップ、どこに置いてあって、最後に戻せるか試したのはいつか」。社内で聞いてみるところからで十分です😄
セキュリティ全体の優先順位をもう少し広く知りたい方は中小企業のセキュリティ対策|情シスがいない会社の最低限7項目を、バックアップの置き場所としてクラウドを検討するならクラウドとは?自社サーバーとの違いを例え話で解説もあわせてどうぞ。
👉 本記事の数字の出典はこちらです:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
最後まで読んでいただき、ありがとうございます!
Auto-IDフロンティアは、業務システム開発からAI活用支援まで、「現場が楽になるIT」をお手伝いする滋賀の会社です。
「ちょっと聞いてみたいだけ」くらいの気軽なご相談も歓迎です。
👉 お問い合わせはこちら