
二段階認証とは?会社で全員そろえるべき理由と設定の進め方
こんにちは!!営業の笹本です!!
みなさん、ログインのたびにスマホに届く「確認コード」、正直めんどくさいなと思ったことありませんか?僕は毎朝のように思っています笑。でも最近は、この一手間があるかないかで「乗っ取られるかどうか」が大きく変わる時代になってきました。
今回は二段階認証とは何か、そして会社で導入するなら「全員そろえる」のが大事な理由と進め方をまとめます。先に結論を言うと、
- ✅ 二段階認証は「パスワード+もう1つの確認」で、パスワードが漏れても入られにくくする仕組み
- ✅ 会社では1人でも設定していない人がいると、そこが入口になる。だから全員で
- ✅ 方式は認証アプリを標準に、対応サービスはパスキーが現実的
この3つです。順番に見ていきます。
二段階認証とは?「パスワード+もう1つ」の仕組み
二段階認証とは、ログインするときにパスワードだけでなく、もう1回別の確認をはさむ仕組みのことです。よくあるのは、パスワードを入れたあとにスマホに届く6桁のコードを入力するパターンですね。
本人確認に使う「手がかり」は、大きく3種類に分けられます。
- 知っているもの(知識)…パスワード、暗証番号
- 持っているもの(所持)…スマホ、ICカード、セキュリティキー
- 本人の体(生体)…指紋、顔
ここでちょっとややこしいのが、似た言葉が3つあることです。総務省の国民のためのサイバーセキュリティサイトの説明をざっくりまとめると、
- 二段階認証…認証を2回に分けて行うこと(同じ種類の手がかりを2回使う場合も含む)
- 二要素認証…違う種類の手がかりを2つ組み合わせること
- 多要素認証(MFA)…違う種類の手がかりを2つ以上組み合わせること
という関係です。つまり「パスワード+秘密の質問」は二段階ではあるけれど、どちらも「知っているもの」なので守りとしては弱め。「パスワード+スマホ」のように種類が違う組み合わせにするのがポイントです。総務省のサイトでも、異なる要素を組み合わせたほうがセキュリティの水準は高いと説明されています。
実際のサービスの設定画面では「2段階認証」「2要素認証」「多要素認証」がほぼ同じ意味で使われていることも多いので、言葉の違いにはあまりこだわらなくて大丈夫です。中身が「パスワード+スマホ(または指紋・顔)」になっていればOK、と覚えておけば十分だと思います。
なぜ会社では「全員」そろえるべきなのか
まずは今の状況から。警察庁・総務省・経済産業省が2026年3月に公表した不正アクセス行為の発生状況(令和7年分)によると、2025年の不正アクセスの認知件数は7,190件。前年より1,832件(約34.2%)増えています。
同じ資料で、他人のIDとパスワードを使って入り込む手口(検挙399件)の内訳を見ると、
- パスワードの設定・管理の甘さにつけ込んで入手…84件(21.1%)
- フィッシングサイトから入手…77件(19.3%)
- 元従業員や知人など、知り得る立場の人による犯行…61件(15.3%)
となっていて、「パスワードを知られた」ことが入口になっているケースが大半です。しかも悪用されたサービスでいちばん多かったのは「社員・会員用等の専用サイト」(122件)。会社のシステムも普通に狙われている、ということですね。
ここで効いてくるのが二段階認証です。パスワードが漏れても、もう1つの確認がなければ入れません。Microsoftの研究チームが公開した多要素認証の効果に関する論文では、多要素認証を有効にしたアカウントは、乗っ取りのリスクが99.22%下がったと報告されています(同社のクラウドサービスの利用データをもとにした分析です)。
で、会社で大事なのが「全員」という点です。社長と経理だけ設定していても、営業の誰か1人のメールが乗っ取られれば、そこから取引先になりすましたメールが送られたり、共有フォルダの資料が見られたりします。守りは一番弱いところで決まるので、「気づいた人だけ設定する」状態がいちばん危ないんです。
方式はどれを選ぶ?SMS・認証アプリ・パスキーの違い
二段階認証の方式はいくつかあって、それぞれ強さと手軽さが違います。
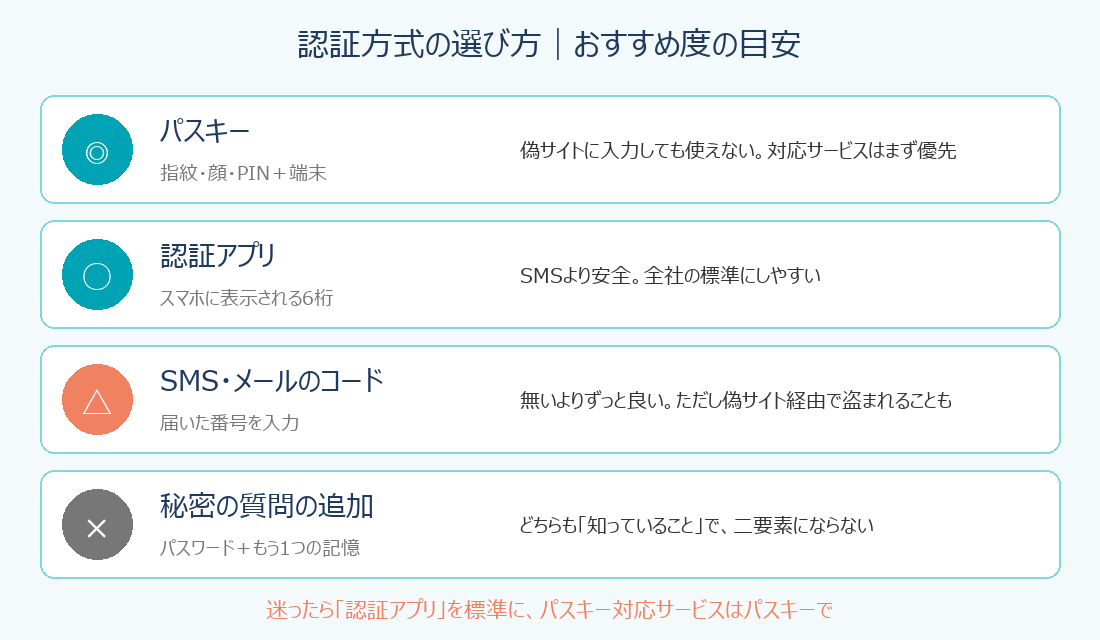
| 方式 | どんなもの? | 注意点 |
|---|---|---|
| SMS・メールのコード | 届いた番号を入力。いちばん始めやすい | 偽サイトに入力させてその場で悪用する手口もある |
| 認証アプリ | スマホのアプリに表示される6桁の数字を入力 | スマホの機種変更時に引き継ぎが必要 |
| パスキー | スマホやPCの指紋・顔・PINでログイン | 対応しているサービスがまだ限られる |
最近増えているのが、偽サイトに入力させたワンタイムパスワードを、犯人がその場で本物のサイトに打ち込むという手口です(リアルタイムフィッシングと呼ばれます)。SMSのコードは、この手口に弱いところがあります。
そのため先ほどの警察庁などの資料でも、管理する側の対策として、ワンタイムパスワードなどの二要素認証に加えて「フィッシングに耐性のある認証技術(例:パスキー)」の積極的な導入が挙げられています。パスキーは、ログイン先が本物のサイトかどうかを仕組みとして確認するので、偽サイトでは使えないのが強みです。
とはいえ、SMSの二段階認証でも設定していない状態よりははるかに安全です。「SMSは弱いらしいから、やらないでおこう」は本末転倒なので、そこだけは気をつけてください。
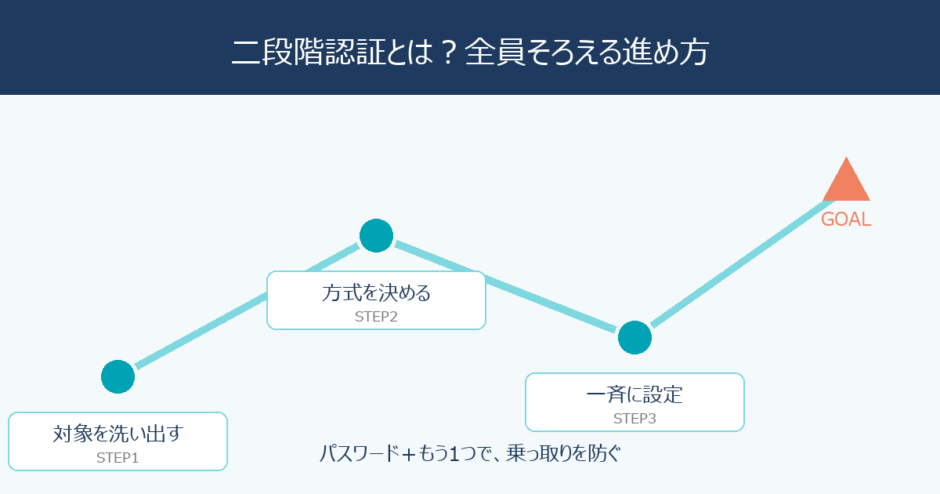
全社で導入するときの進め方4ステップ
STEP1|守るべきアカウントを洗い出す
まずは「乗っ取られたら困るもの」をリストにします。優先度が高いのは、メール(Microsoft 365やGoogle Workspaceなど)、ネットバンキング、会計・給与系のクラウド、会社のSNSアカウント、そして管理者権限のあるアカウントです。特にメールは、パスワード再設定の連絡先にもなっているので、最優先で守りたいところです。
STEP2|方式を決めて、会社の標準にする
人によってバラバラだと、困ったときにサポートできません。おすすめは「認証アプリを標準、パスキーに対応しているサービスはパスキー」という決め方。社用スマホがない場合に私物スマホを使ってよいかも、このタイミングで決めておきます。
STEP3|「スマホをなくしたとき」の手順を先に決める
ここを決めずに始めると、機種変更や紛失のたびに「ログインできません!」が発生します。バックアップコードの保管場所、誰に連絡すれば再設定できるかを、導入前に決めておくのがコツです。
STEP4|期限を決めて、みんなで一斉に設定する
「各自でやっておいてください」だと、だいたい半分くらいで止まります笑。朝礼のあとに15分だけ時間をとって全員でやるくらいのほうが確実です。メールサービスによっては管理画面から全員に二段階認証を必須にできるので、設定が済んだら必須化までしておくと安心です。
あわせて、パスワードの使い回しも見直しておくと効果が上がります。詳しくはパスワード管理、会社でどうするのが正解?でまとめています。
まとめ|「パスワード+もう1つ」を全員で
- 二段階認証は「パスワード+もう1つの確認」。違う種類の手がかりを組み合わせるのがポイント
- 不正アクセスは2025年に7,190件と増加。入口の多くは「パスワードを知られたこと」
- 会社では1人の穴がみんなの穴。気づいた人だけでなく全員で
- 方式は認証アプリを標準に、パスキー対応サービスはパスキーで。SMSでも無いよりずっと良い
- 導入前に「スマホをなくしたとき」の手順を決めておく
毎回のコード入力はたしかに面倒なんですが、乗っ取られてからの後始末に比べたら一瞬です。まずはメールのアカウントから、今日設定してみてください!
あわせて、フィッシングメールの見分け方や、情シスがいない会社のセキュリティ対策7項目も参考になれば嬉しいです。
最後まで読んでいただき、ありがとうございます!
Auto-IDフロンティアは、業務システム開発からAI活用支援まで、「現場が楽になるIT」をお手伝いする滋賀の会社です。
「ちょっと聞いてみたいだけ」くらいの気軽なご相談も歓迎です。
👉 お問い合わせはこちら