
フィッシングメールの見分け方|社員に共有したい5つのチェック
こんにちは!!営業の笹本です!!
みなさん、「【重要】お客様のアカウントを一時停止しました」みたいなメール、届いていませんか?僕のところにもしょっちゅう来ます笑。毎回「またか…」と思いつつ、忙しいときに来ると一瞬ドキッとするんですよね。
今回は、フィッシングメールの見分け方を、社員みんなに共有できる形でまとめました。先に結論を言うと、
- ✅ 最近のフィッシングメールは、見た目だけでは見分けにくくなっている
- ✅ だから「見分ける力」よりも、「メールのリンクからはログインしない」というルールのほうが効く
- ✅ うっかり開いても、すぐ報告できる空気があれば被害は小さくできる
この3つです。順番に見ていきます。
フィッシングメールはいま、どれくらい来ているのか
フィッシングメールとは、実在の会社やサービスになりすまして偽サイトへ誘導し、IDやパスワード、カード番号などを盗もうとするメールのことです。
フィッシング対策協議会のまとめでは、2026年9月に寄せられた報告は94,661件。前の月より12,323件も増えています。なりすまされたブランドはAmazonが約33.2%、Apple が約11.1%で、そのあとにクレジットカード会社や国税庁が続きます。(出典:フィッシング対策協議会「2026/09 フィッシング報告状況」)
年間で見ると、2025年の報告は2,454,297件で過去最多。2024年の約1.43倍だそうです。(出典:フィッシング対策協議会「フィッシングレポート2026」)
数字を見て、正直「そら毎日来るわけや…」と納得しました。誰のところに来てもおかしくない、という前提で考えたほうがよさそうです。
「怪しい日本語」で見抜ける時代は終わりつつある
昔は「日本語が変だったら詐欺」がお決まりのチェックでした。でも最近は、生成AIで文章を整えた自然な日本語のメールが増えていると言われています。
もう一つやっかいなのが、送信元のチェックをすり抜けるメールが増えていることです。メールには、送信元が本物かどうかを確かめる「送信ドメイン認証」(代表的なのがDMARC=ディーマーク)という仕組みがあります。ところが最近は、詐欺グループが自分で取ったドメインから、きちんと認証を通した状態で送ってくるパターンが主流です。2026年9月の報告では、独自ドメインから送られたフィッシングメールが約62.2%で、そのうち約98.9%がDMARCの認証を通過していました。(出典:同「2026/09 フィッシング報告状況」)
つまり、「迷惑メールフォルダに入っていないから大丈夫」とは言えないんです。ここは知っておいてほしいポイントです。
社員に共有したい、フィッシングメールを見分ける5つのチェック
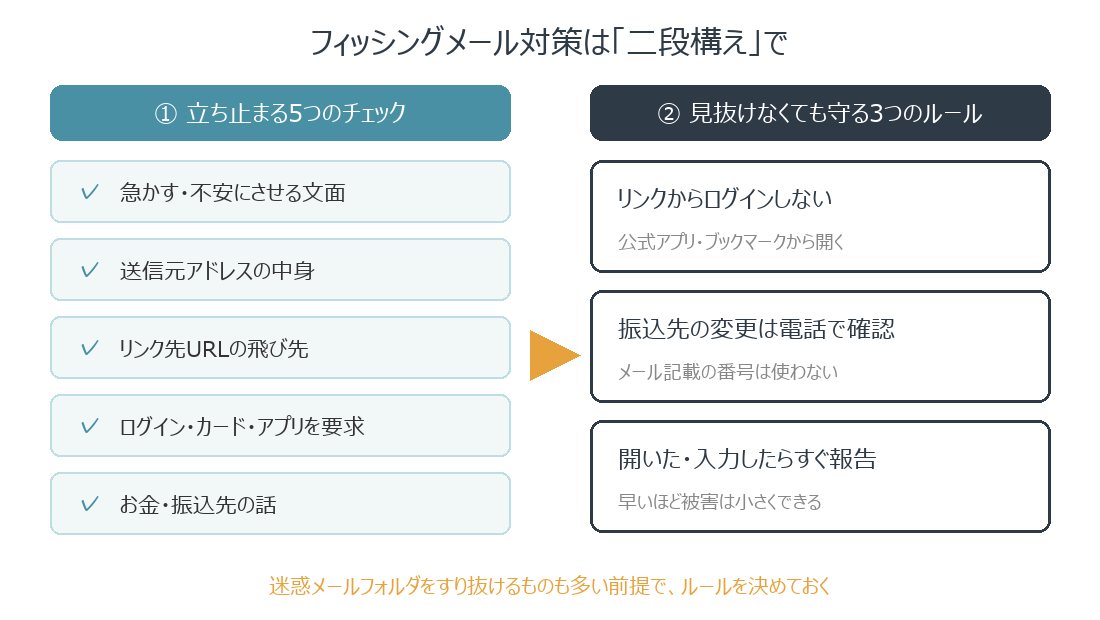
完璧には見分けられない前提で、それでも「あれ?」と立ち止まるきっかけになるチェックを5つ挙げます。1つでも当てはまったら、いったん手を止めてください。
✅ 1. 急かしてくる・不安にさせてくる
「24時間以内に手続きしないと停止」「不正利用を検知しました」「未納があります」。焦らせて考える時間を奪うのは、フィッシングの定番です。期限が短すぎるメールほど、一呼吸おきましょう。
✅ 2. 送信元アドレスが、そのサービスのものか
表示名が「Amazon」でも、実際のアドレスは全然関係ないドメインのことがよくあります。スマホだと表示名しか見えないことが多いので、タップしてアドレス本体まで確認するクセをつけると良いです。ただし、上で書いたとおり本物そっくりのドメインや、正規のドメインになりすますケースもあるので、「アドレスが正しそう=安全」とまでは言えません。
✅ 3. リンク先のURLがおかしくないか
パソコンならリンクにマウスを乗せる、スマホなら長押しで、実際の飛び先が見られます。サービス名に余計な文字がくっついていたり、まったく関係ない文字列だったりしたら要注意です。
✅ 4. ログイン・カード情報・アプリのインストールを求めてくる
最近は「アプリのアップデートが必要です」「申請手続きはこちら」とよそおって、不正なアプリを入れさせようとするメールも急増しているそうです(同報告)。メールのリンクからアプリを入れるのはやめて、アプリは必ず公式ストアから入れる。これだけでかなり防げます。
✅ 5. 心当たりがあるか(特に「お金」と「振込先」)
会社でいちばん怖いのは、取引先を装って「振込先の口座が変わりました」「請求書を再送します」と言ってくるメールです(ビジネスメール詐欺と呼ばれます)。お金や振込先に関わる連絡は、メールに書かれた番号ではなく、もともと知っている電話番号で確認する。これは社内ルールにしておく価値があると思います。
見分けるより強い「3つの社内ルール」
ここまで見分け方を書いてきましたが、正直に言うと、本気で作られたメールは僕でも見抜ける自信がありません。なので、「見分けられなくても被害にならない」ルールをセットで共有するのがおすすめです。
ルール1:メールやSMSのリンクからはログインしない
よく使うサービスは公式アプリか、ブックマークしておいた公式サイトから開く。警察や金融庁の注意喚起でも、まずこれが勧められています。(参考:警察庁「フィッシング対策」)メールの中身が本当かどうかは、自分でアプリを開けば分かります。
ルール2:お金・振込先の変更は、電話で確認する
上のチェック5のとおりです。「メールだけで振込先を変えない」と決めておけば、経理担当の方も迷わずに済みます。
ルール3:「開いちゃった」「入力しちゃった」は、すぐ報告する
ここがいちばん大事かもしれません。うっかり入力してしまっても、すぐにパスワードを変えて、カード会社などに連絡すれば被害を小さくできます。逆に、怒られるのが怖くて黙っていると、気づいたときには手遅れ…ということになりかねません。「報告してくれてありがとう」と言える空気づくりは、会社としてやっておきたいところです。
あわせて、二段階認証(ログイン時にスマホへのコードなどでもう一段確認する仕組み)を設定しておくと、パスワードが盗まれても乗っ取られにくくなります。
もし情報を入力してしまったら
万が一のときに慌てないよう、やることを順番に並べておきます。
- ✅ そのサービスのパスワードをすぐ変更する(同じパスワードを他でも使っていたら、そちらも全部)
- ✅ カード情報を入れてしまったら、カード会社に連絡して止めてもらう
- ✅ 会社のアカウントなら、社内の担当者(情シスや総務)にすぐ報告する
- ✅ 不正なアプリを入れてしまったら、端末をネットから外して、担当者に相談する
パスワードの使い回しがあると被害が広がりやすいので、普段から別々のパスワードにしておくのも大切です。このあたりは過去の記事でもまとめています。
まとめ|「見分ける」と「リンクを踏まない」の二段構えで
- ✅ フィッシングの報告は過去最多ペース。迷惑メールフォルダをすり抜けるものも多い
- ✅ 見分けるチェックは「急かす・送信元・URL・入力要求・お金の話」の5つ
- ✅ それより効くのは「リンクからログインしない」「振込先は電話で確認」「すぐ報告」の3つのルール
この記事を、そのまま朝礼や社内チャットで共有してもらえたら嬉しいです😄 参考になれば幸いです!
あわせて読みたい
👉 中小企業のセキュリティ対策|情シスがいない会社の最低限7項目
👉 パスワード管理、会社でどうするのが正解?使い回しをやめる現実解
👉 中小企業のランサムウェア対策|狙われる理由と最低限の備え5つ
最後まで読んでいただき、ありがとうございます!
Auto-IDフロンティアは、業務システム開発からAI活用支援まで、「現場が楽になるIT」をお手伝いする滋賀の会社です。
「ちょっと聞いてみたいだけ」くらいの気軽なご相談も歓迎です。
👉 お問い合わせはこちら